學生用 AI 的安全底線:四層守門、個人資料與教師監察
讓小學生使用 AI,學校最擔心三件事:不當內容、個人資料外洩、無人監察。本文拆解一套做得到的安全架構——輸入守門、系統提示、輸出審核、審計配額——以及 PII 加密、不訓練條款、人工複核與 PDPO 對照的具體做法。
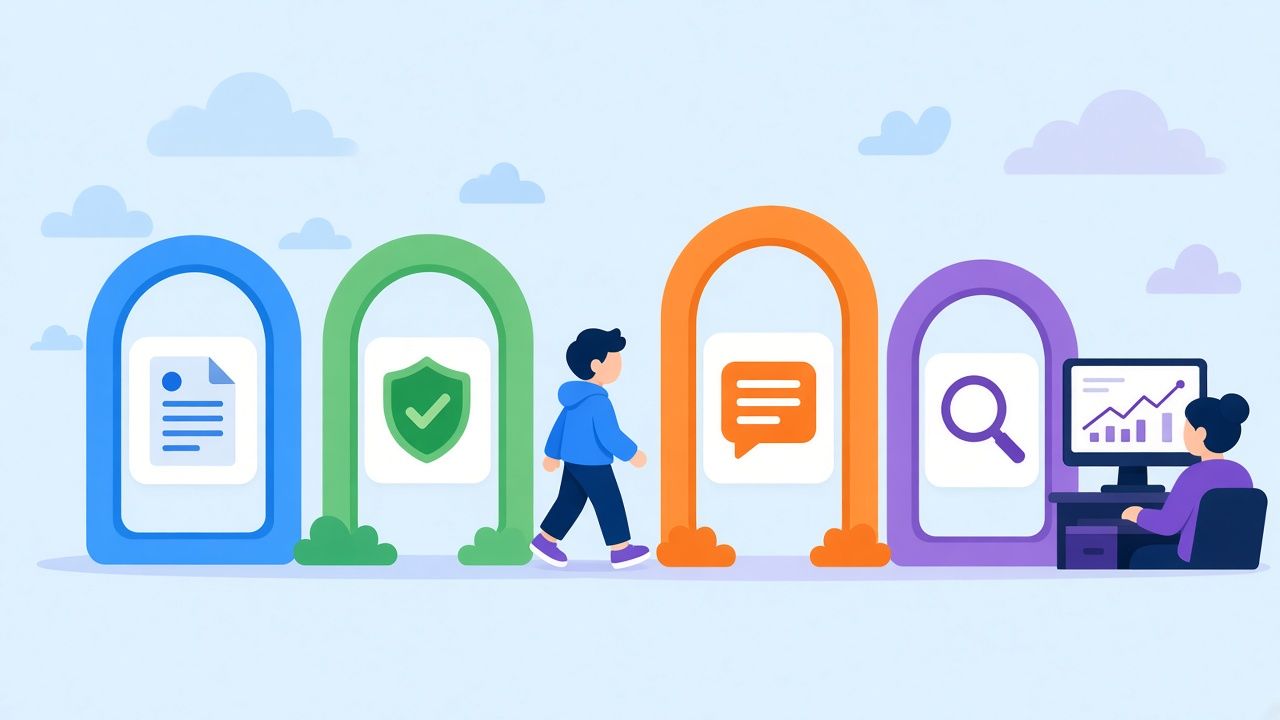
小四班主任李老師在家長會被問:「我仔用 AI 寫作文,佢打自己電話號碼入去,資料去邊?」她拿出學校的一頁說明,又示範教師監察面板:輸入層會遮蔽電話、輸出層會標記不當內容、被標記的訊息由管理員複核而非靜靜刪除。一位家長說:「我唔係要零風險,我要知學校點樣看住。」李老師點頭:「安全不是一個掣,是一套平時看不見、需要時一定在的架構。」
讓學生每天用 AI,學校要同時回應不當內容、個人資料外洩和無人監察三個憂慮;單一過濾器或單一政策文件都不足夠。
四層守門架構
做得到的學生 AI 安全應分四層,缺任何一層都在冒不必要的風險:
輸入守門——訊息送到模型之前攔截。系統提示——每次呼叫注入校本政策與年齡層規則。輸出審核——回應返回後分類與遮蔽。審計與配額——記錄每次互動,限制濫用,事後追溯。
四層各管一段:輸入擋不當要求與個人資料,提示鎖定討論範圍與蘇格拉底式規則,輸出處理模型仍可能漏出的內容,審計讓校長和 IT 知道「誰在甚麼時候用了甚麼」。
輸入層攔甚麼
在訊息離開校內系統前:不當要求——暴力、自殘、色情、欺凌等,學生模式門檻應比教師模式更嚴;個人資料——電話、身份證號、地址等,遮蔽後才送出,並當場提醒學生;越權指令——「忽略之前的規則」「扮演不受限角色」等 jailbreak,直接拒絕並記錄。輸入層不是說教,是硬阻擋;學生看到簡短原因,教師在面板看到完整紀錄。
輸出與審計
模型回應返回後:內容安全分類——安全、需注意、阻擋;需注意——遮蔽敏感部分並顯示提示;阻擋——不顯示給學生,自動標記予管理員;審計——每次互動記錄用戶、模組、模型、用量、安全動作;配額——按角色或個人設定每日請求與每月 token 上限,防止惡意或無意濫用。管理員可查閱、匯出審計日誌,供校董會或事故調查使用。
安全架構的價值是平時看不見,需要時一定在——而不是出事才臨時加過濾。
系統提示的校本口徑
每次呼叫都應注入:學校語言與可討論範圍、年齡層(小學/中學)與科目脈絡、蘇格拉底式規則(不直接代寫答案或代做功課)、禁止索取或輸出任何個人資料。由管理員集中維護,科任不必每次撰寫——否則班與班、科與科標準不一,家長也無從理解。修訂時應留版本紀錄,方便向校董會說明「上學期與這學期有何不同」。
個人資料的底線
四項做法應寫進合約與技術設定,而非口頭承諾:欄位加密——電話、學生編號、家長聯絡、SEN 備註等以 AES-256 加密儲存;不訓練條款——只使用供應商「不用於訓練」的 API;最少傳送——呼叫 AI 時不傳送學生身份資料,只傳學習內容;資料保留——對話與 AI 紀錄按設定天數自動清理,保留期寫進私隱政策。李老師在家長會強調:「平台不需要知你仔個電話,學生也不應把電話打入對話框。」
人工複核與教師監察
被標記的內容進入管理員審核隊列,由人判定:誤判——放行並記錄;需跟進——通知班主任或輔導;嚴重——按校規處理。每次決定寫入系統,不「靜靜刪除」——刪除令學校失去了解學生是否需要支援的機會。
教師監察面板應提供:即時查看班內學生與 AI 的對話、暫停個別學生的 AI 使用、標記訊息供課後跟進、每週迷思與風險摘要。班主任不必逐句盯,但應能在有人舉報或系統標記時五分鐘內找到上下文。
PDPO 與家長透明度
平台應提供香港《個人資料(私隱)條例》六項保障資料原則的對照文件:收集目的與方式、準確性與保留、使用、保安、透明度、查閱與改正。這是家長會與校董會最常被索閱的材料。
另備一頁給家長的簡明說明:AI 用於甚麼、不用於甚麼、資料如何保護、教師如何監察、家長如何查詢。透明度本身是安全的一部分——家長知道規則,學生才較少把 AI 當匿名聊天室。
常見誤解
-
誤解:買了「兒童安全」過濾就夠。 實情:過濾只管輸出;個人資料從輸入進入、越權指令繞過提示、濫用靠配額與審計——四層缺一不可。
-
誤解:教師監察侵犯學生私隱。 實情:校本 AI 是教學工具,不是私人社交;監察範圍應寫進政策,教師只看自己班、管理員按權限看,與課堂管理同一邏輯。
-
誤解:加密了就可以讓學生自由輸入個人資料。 實情:加密保護儲存,不能阻止學生把資料送進模型;輸入遮蔽加教育提醒,才是第一道防線。
星期一可以做的三件事
- 對照現有 AI 平台,逐項檢查四層(輸入、提示、輸出、審計配額)是否齊全;缺層的列為採購或設定待辦。
- 請 IT 或供應商提供 PDPO 六原則對照文件與「不用於訓練」合約條款,放入校董會資料夾備查。
- 向班主任示範監察面板:如何暫停個別學生、如何查看被標記訊息,並確認人工複核流程有指定負責人。
幾條常被問到的問題
需要。過濾器只管輸出;不當要求、個人資料輸入、越權指令要在輸入層攔截,校本政策靠系統提示,濫用與追溯靠審計配額。缺一層,風險會從另一個口鑽進來。
合格平台只用「不用於訓練」的 API 條款,合約列明;系統提示禁止 AI 索取或輸出個人資料,資料庫敏感欄位加密,呼叫 AI 時不傳送身份資料。
不建議。應進入人工複核隊列,由管理員或指定教師判定誤判、需跟進或嚴重個案,並記錄決定。自動刪除令學校失去了解學生狀況的機會,也不符合透明原則。
相關文章
校本 AI 放校內還是放雲端:部署方式與資料自主權要分開談
本地部署與雲端代管各有適合的學校,但兩者不應在「誰擁有資料」上有差別——資料屬於學校、可隨時免費整套匯出、可用 ai.school.edu.hk 等自有網域接入。本文從 IT 人手、維護節奏與合約條款出發,協助香港學校做部署選擇。
讀下去
校本知識庫(RAG):讓 AI 先翻你校文件,再作答並標明來源
通用 AI 沒讀過你的校規、課程進度與通告格式。校本知識庫以 RAG(檢索增強生成)在回答前檢索學校文件,產出附來源引述。本文說明運作方式、應上載甚麼、權限分層與匯出要求,以及教師與行政的六個使用情境。
讀下去
校本 AI 安全實務:幻覺、提示注入與平台護欄
語言模型會用完全正確的格式引用不存在的課程指引編號——這是結構性特徵,不是某一家模型的 bug。本文從香港學校日常場景出發,對照 OWASP 十大風險與 NIST 框架,說明幻覺後果、提示注入長相,以及校本平台必須具備的護欄與稽核安排。
讀下去